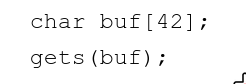
=> Durch Verwendung von fgets(buf,42,stdin)wird das Problem vermieden
- Häufigste Einbruchmethode in Server
-> insbesondere in Web-Server - Altbekanntes Problem
- „Attack of the decade“ (Bill Gates)
- Die meisten Computer Viren/Würmer nutzten Buffer-Overflows aus (Morris-Wurm, Code Red, Blaster)
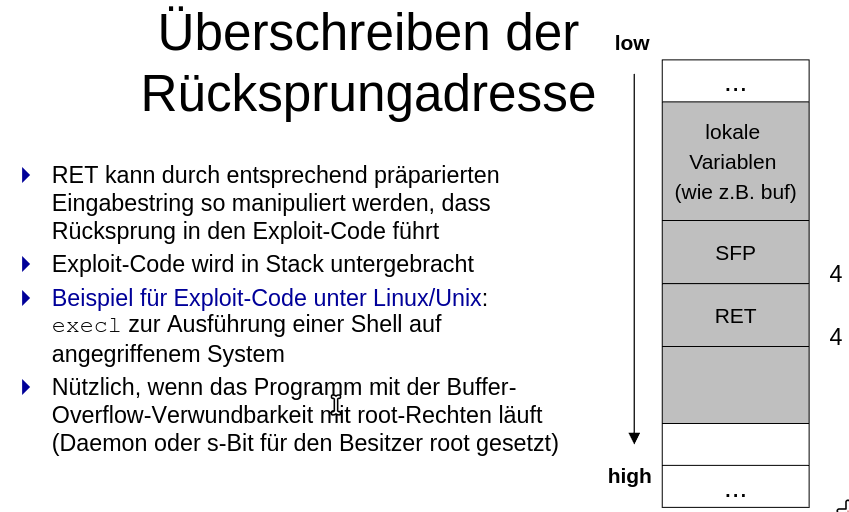
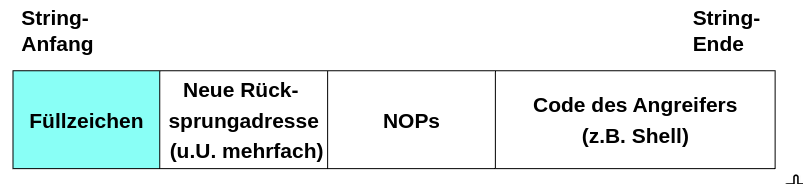
Beispiel
Gegenmaßnahm
NX-Bit
Link to original
Canaries
Link to original
ASLR
Link to original